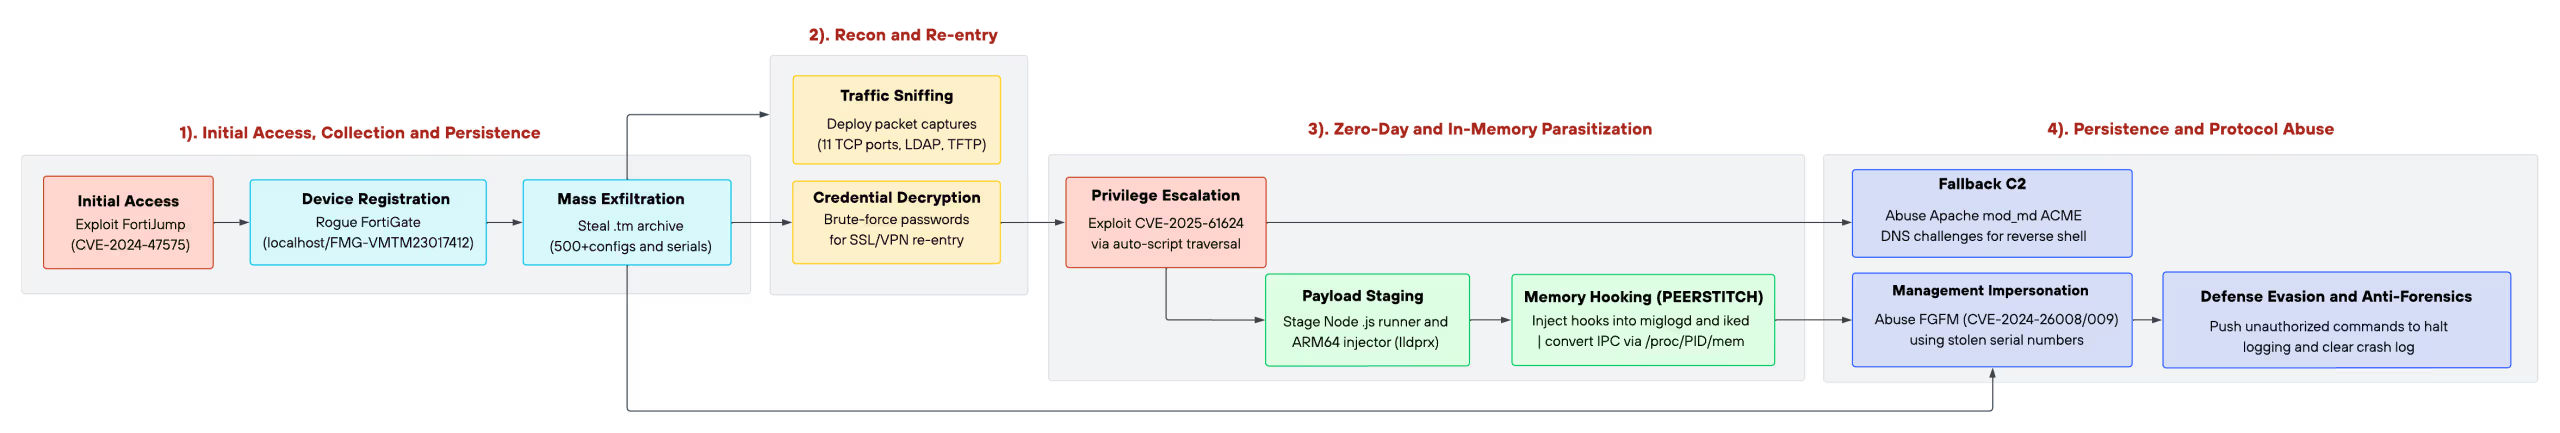
در ۱۴ اکتبر، واحد ۴۲ تحقیق مفصلی را در مورد PEERSTITCH منتشر کرد، نوع جدیدی از ایمپلنت که علیه یک ارائهدهنده خدمات مخابراتی (MSP، شرکتی که زیرساختهای شبکه را از طرف مشتریان خود مدیریت میکند) مستقر شده است. نفوذ با یک دستگاه کنترل آغاز شد. از آنجا مهاجمان رمزهای عبور، کلیدهای رمزگذاری و فایل های پیکربندی کامل از بیش از ۵۰۰ فایروال استخراج شده است متعلق به تامین کننده و مشتریان آن است.
هر مرحله از یک فرآیند قانونی، اعتبارنامه های معتبر یا یک پروتکل مدیریت قابل اعتماد استفاده می کند. هیچ کاری که انجام دادند اشتباه به نظر نمی رسید.
یک دستگاه، ۵۰۰ فایروال
هدف، FortiManager Fortinet را راه اندازی می کند، کنسول مرکزی که تنظیمات را به هر فایروال زیر آن ارسال می کند. مهاجمان از یک آسیبپذیری (CVE-2024-47575، معروف به FortiJump) سوء استفاده کردند که به آنها اجازه میداد یک دستگاه جعلی را در این کنسول با یک درخواست تأیید نشده ثبت کنند. از این موقعیت، آنها یک آرشیو حاوی پیکربندی کامل هر فایروال مدیریت شده تولید و دانلود کردند: رمزهای عبور ذخیره شده در قالبی قابل بازیابی، کلیدهای رمزگذاری خصوصی، نقشه های شبکه و فهرستی که هر دستگاه را به آدرس عمومی آن مرتبط می کند.
واحد ۴۲ تأیید کرده است که میتواند رمزهای عبور این فایلهای پیکربندی را بشکند. با در دست داشتن اعتبار واقعی، مهاجمان از طریق فایروال VPN خود وارد سیستم شدند. گزارش حسابرسی ورودهای موفق را ثبت می کند.
یک اشکال با شدت متوسط که دسترسی روت را فراهم می کند
یک مدیر فایروال، حتی ممتازترین آنها، در یک خط فرمان محدود کار می کند. سیستم عامل واقعی در زیر قرار دارد و با کنترل کامل اجرا می شود. مهاجمان این شکاف را با آسیبپذیری دوم (CVE-2025-61624) پر کردند. نقص پیمایش مسیر در سیستم خودکار اسکریپت فایروال که به آنها اجازه می دهد فایلی را در هر نقطه از سیستم قرار داده و اجرا کنند.
این نقص به عنوان بحرانی رتبه بندی نمی شود. برای بهره برداری به یک جلسه تایید شده نیاز دارد. در انزوا، به نظر می رسد یک پچ با اولویت متوسط است. در این رخنه، این مرحله بود که اعتبار سرقت شده را به کنترل کامل فایروال های محافظت از صدها شبکه تبدیل کرد. این برای هر کسی که اصلاحات را تنها بر اساس شدت اولویت قرار می دهد اهمیت دارد.
ایمپلنتی که در خود فایروال پنهان می شود
آنچه مهاجمان در مرحله بعد نصب کردند چیزی است که این نفوذ را متمایز می کند.
PEERSTITCH یک بار اجرا می شود، خود را به دو برنامه ای که فایروال از قبل در حال اجرا است (سرویس لاگ و سرویس VPN آن) تزریق می کند و سپس خود را از دیسک پاک می کند. شرح بلوک ۴۲:PEERSTITCH هیچ باینری دائمی روی دیسک باقی نمی گذارد، پورت های گوش دادن را باز نمی کند، و اتصالات شبکه خروجی را آغاز نمی کند. در عوض، از طریق ترافیک ایجاد شده توسط فرآیندهای قانونی روی میزبان آلوده ارتباط برقرار می کند و بدافزار را در برابر تشخیص نقطه پایانی و شبکه معمولی مقاوم می کند.
به عبارت ساده: هیچ فایل مشکوکی برای یافتن، هیچ برنامه غیرمنتظره ای برای شروع، بدون اتصال شبکه جدید برای اطلاع. ایمپلنت در فرآیندهایی زندگی می کند که فایروال قرار است اجرا کند. با نوشتن مستقیم به حافظه این فرآیندها ارتباط برقرار می کند، نه از طریق شبکه. هنگامی که سرویس VPN یک جلسه را پردازش می کند و سیگنال باقی مانده از ایمپلنت حافظه را تشخیص می دهد، به آرامی بررسی های امنیتی فایروال معمولی را دور می زند.
مهاجمان همچنین سیستم تمدید گواهی داخلی فایروال را به عنوان یک کانال فرمان تغییر مسیر دادند. هر بار که فایروال سعی میکرد یک گواهی را تمدید کند، به یک سرور تحت کنترل مهاجم متصل میشد و دستورالعملهای آنها را اجرا میکرد. یک چرخه تعمیر و نگهداری معمولی به یک درب پشتی دائمی تبدیل شد.
خودشان را تمیز کردند
مهاجمان قبل از اجرای ابزارهای خود، سرویس ورود به سیستم را خاموش می کنند تا از ثبت فعالیت خود جلوگیری کنند. سپس گزارشهای خرابی را پاک کردند، حسابهایی را که ایجاد کرده بودند حذف کردند، تغییرات پیکربندی خود را با متن جایگزین بیضرر بازنویسی کردند و باینری ایمپلنت را از دیسک حذف کردند. واحد ۴۲ همچنین قطع اتصال مدیریت را در دورههای فعالیت مخرب مشاهده میکند، احتمالاً تلاشی عمدی برای سرکوب هشدارهای بلادرنگ.
اشتباه ۱: هیچ چیز اشتباهی به نظر نمی رسد
این نفوذ کاملاً با چیزی که من آن را شکاف ۱ می نامم در کاغذ سفید Mind Your Gaps in the Age of AI-Powered Attacks مطابقت دارد: سناریویی که ابزارهای قانونی و جلسات معتبر حمله را انجام می دهند و هیچ امضای بدافزاری برای دستگیری وجود ندارد.
هر جزء یا یک فرآیند قابل اعتماد یا یک گواهی معتبر است. دسترسی اولیه از یک پروتکل کنترلی استفاده می کند که کنسول با طراحی آن را در معرض دید قرار می دهد. جلسات VPN از رمزهای عبور واقعی و گواهیهای واقعی بازیابی شده از فایلهای خود کنسول استفاده میکردند. ایمپلنت در داخل سرویس های خود فایروال اجرا می شود. کانال فرمان از طریق یک ماژول گواهی جاسازی شده که توسط یک چرخه تمدید استاندارد راه اندازی شده بود، عبور کرد.
یک فایروال با نصب PEERSTITCH، با هر بازرسی معمولی، به نظر می رسد فایروالی باشد که کار خود را انجام می دهد. هیچ فرآیند غیرمنتظره ای وجود ندارد. بدون پورت غیرمنتظره بدون اتصال غیرمنتظره تنها تفاوت در رفتار ترافیک عبوری از آن است.
بعد MSP
در اینجا شکاف دومی وجود دارد که من معمولاً آن را شکاف ۳ می نامم: جنبشی که از مرزهای سازمانی عبور می کند و از هیچ منظری قابل مشاهده نیست. هدف MSP بود. کنسول مدیریت کلیدهای فایروال کلاینت ها را نگه می داشت. به خطر انداختن کنسول یک سازمان به مهاجمان یک مسیر معتبر برای ورود به شبکههایی داد که کاملاً متعلق به سازمانهای دیگر بود.
واحد ۴۲ خاطرنشان کرد که آنها شبکه های مشتری را بررسی نکردند، بنابراین قرار گرفتن در معرض شرح داده شده مربوط به اعتبارنامه ها و کلیدهای سرقت شده بود، نه یک نفوذ تایید شده پایین دستی. اما زمانی که کنسول مدیریت وصله می شود، این کلیدها منقضی نمی شوند. همانطور که در این گزارش آمده است:مواد اعتماد رمزنگاری حاکم بر اتصال پلت فرم به هر دستگاه مدیریت شده، مهاجم را ترک میکند و تا زمانی که تغییر نکند، معتبر باقی میماند.”
وصله کردن کنسول دری که باز شده را می بندد. کلیدهایی را که خارج شده اند لغو نمی کند.
تشخیص باید از رفتار پیروی کند، نه امضا
تشخیص مختل نمی شود. ناقص است. ابزارهای مبتنی بر فایل، PEERSTITCH را پیدا نمیکنند زیرا فایلی وجود ندارد. مانیتورهای شبکه که به دنبال اتصالات غیرمنتظره هستند کانال ارتباطی خود را پیدا نمی کنند زیرا در حافظه خود میزبان ارتباط برقرار می کند. مانیتورهای جلسه، ورودهای VPN را علامت گذاری نمی کنند زیرا اعتبارنامه ها واقعی بودند.
چیزی که این موضوع را به خود جلب میکند، تشخیص رفتار است: توجه به اینکه الگوهای ترافیک فایروال به گونهای تغییر کرده است که پیکربندی آن توضیح نمیدهد، یا اینکه جلساتی که از آن عبور میکنند متفاوت از آنچه باید مدیریت میشوند. این امر مستلزم نظارت بر آنچه شبکه انجام می دهد، نه فقط آنچه که نقاط پایانی گزارش می کنند، دارد. گزارش ماژول ۴۲ شامل شاخص های سازش و قانون تشخیص برای تیم های آماده شکار است. افبیآی و سرویس مخفی همچنین در ۶ اکتبر مشاوره مشترکی را منتشر کردند که عملکرد فعلی دستگاههای فورتی گیت را پوشش میداد.
رویکرد Vectra AI برای تشخیص و پاسخ شبکه دقیقاً حول این نوع شکاف ها ساخته شده است: شناسایی رفتار مهاجم در ترافیک شبکه زمانی که نقاط پایانی، اعتبارنامه ها و ابزارهای مدیریتی می گویند همه چیز خوب است. مقاله سفید The Mind Your Gaps in the Age of AI-Powered Attacks، فصل ۲، به طور مفصل به شکاف ۱ می پردازد.